Policy Acknowledgement
Ein Fehler bei der Hub-Erkennung und eine Meldung „Zugriff verweigert“ haben unterschiedliche Ursachen. Ermitteln Sie zunächst, ob das Webpart den Hub findet, ob das angemeldete Konto dessen Daten lesen kann und ob die Anwendung die erforderliche Rolle auflösen kann. Den Hub neu anzulegen ist nicht der erste Diagnoseschritt.
Das Symptom dokumentieren
Notieren Sie Seiten-URL, Webpart, angemeldetes Konto, erwartete Hub-URL und genaue Meldung. Prüfen Sie, ob das Problem alle Benutzer, eine Rolle oder nur eine Seite betrifft. Der erfolgreiche Zugriff eines Administrators belegt nicht, dass Mitarbeiter dieselben Listen- oder Quellberechtigungen besitzen.
Meldet die Oberfläche ausdrücklich eine abgelaufene Lizenz, leiten Sie dies an den für die Produktlizenz zuständigen Administrator weiter. Werten Sie es nicht als Hinweis auf verschwundene Richtlinienlisten. Sichern Sie die Meldung vor Konfigurationsänderungen.
Die Hub-Verbindung prüfen
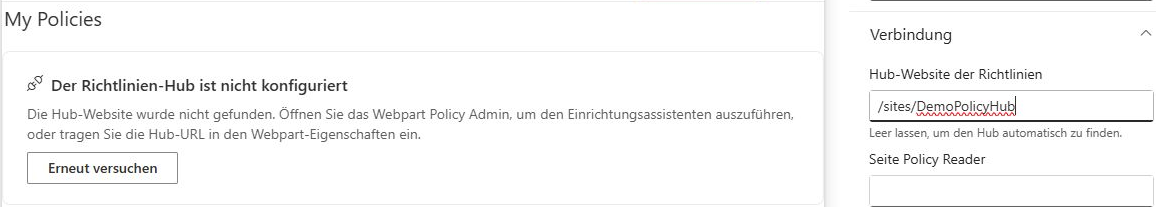
- Bearbeiten Sie die betroffene Seite und prüfen Sie Hub-Website der Richtlinien in den Webpart-Eigenschaften.
- Vergleichen Sie den Wert mit der vorgesehenen SharePoint-Hubwebsite, nicht mit der URL einer einzelnen Richtlinie oder eines Dokuments.
- Öffnen Sie die vorgesehene Website direkt mit dem betroffenen Konto.
- Bitten Sie einen Administrator zu prüfen, ob dort die Produkteinstellungsliste und die erwarteten Produktlisten vorhanden sind.
- Speichern Sie eine korrigierte Verbindung und laden Sie die Seite vor dem nächsten Test neu.
Die Auflösung berücksichtigt die konfigurierte Website, die aktuelle Website und den Standardspeicherort /sites/VitextraPolicies. Sie identifiziert einen Hub anhand der vorhandenen Einstellungsliste und speichert die ermittelte Verbindung zwischen. Eine Seite kann daher auf einen anderen verfügbaren Hub zeigen als erwartet; vergleichen Sie neben dem Eigenschaftswert auch die tatsächlichen Daten.
Struktur und Berechtigungen getrennt prüfen
Die Einrichtungsbereitschaftsprüfung erwartet 11 Produktlisten und -bibliotheken. Das Vorhandensein aller erwarteten Namen belegt nicht die Richtigkeit sämtlicher Berechtigungen und Einstellungen. Ist die Struktur unvollständig, lassen Sie einen Administrator den bestehenden Hub prüfen und fehlende Komponenten mit dem unterstützten Einrichtungsverfahren hinzufügen; löschen Sie keine bestehenden Datensätze, um die Einrichtung erneut zu starten.
Prüfen Sie anschließend die zugewiesene Produktrolle und den tatsächlichen SharePoint-Zugriff des betroffenen Kontos. Verwaltungs- und Berichtswebparts erfordern die passende Rolle, während zugrunde liegende Listen und Quelldokumente eigene Berechtigungen besitzen. Eine sichtbare Seite gewährt keinen Zugriff auf ihre Daten oder Dokumente.
Die Rollenauflösung hängt auch von Verzeichnis- und Gruppeninformationen ab. Eine fehlgeschlagene Gruppenmitgliedschaftsabfrage kann dazu führen, dass der Anwendung die erwartete Rolle fehlt, obwohl der Administrator von der Gruppenmitgliedschaft ausgeht. Prüfen Sie gemeldete Browserfehler und Verzeichniszugriff, bevor Sie Rollenzuweisungen ungezielt ändern.
❗ Wichtig
Das Anwenden der Produktberechtigungsmatrix ändert Berechtigungen auf Produktlisten. Prüfen Sie die vorgesehenen Rollen und erhalten Sie den Administratorzugriff, bevor Sie Speichern und Berechtigungen anwenden wählen. Produktrollen und verantwortungsbasierte Oberflächenfilter ersetzen keine Prüfung wirksamer SharePoint-Berechtigungen.
Den Fehler mit einer Vergleichsmatrix eingrenzen
Vergleichen Sie denselben Vorgang über Konten und Seiten hinweg, bevor Sie Berechtigungen ändern. So erkennen Sie, ob das Problem der Person, der Seitenverbindung oder dem zugrunde liegenden Hub folgt. Verwenden Sie ein repräsentatives Konto, statt aus Administratorerfolg auf normalen Zugriff zu schließen.
| Vergleich | Als Nächstes zu prüfender Bereich |
|---|---|
| Derselbe Benutzer funktioniert auf einer anderen mit dem vorgesehenen Hub verbundenen Seite | Verbindungs- und Navigationseigenschaften der fehlerhaften Seite. |
| Administrator funktioniert, Mitarbeiter scheitert auf derselben Seite | Rollenauflösung, wirksame Listenrechte und Quellzugriff des Mitarbeiters. |
| Website öffnet, Richtliniendaten laden aber nicht | Produktlisten, Berechtigungen und ermittelter Hub. |
| Karte lädt, Dokumentzugriff wird verweigert | Zugriff auf das Quelldokument statt allein Hub-Erkennung. |
| Mehrere Rollen scheitern nach einer Konfigurationsänderung | Geänderte Hub-, Rollen- oder Berechtigungseinstellungen und mögliche Teilsynchronisierung. |
Diese Vergleiche leiten die Untersuchung, beweisen aber keine einzelne Ursache. Ein Fehler der Gruppenabfrage kann beispielsweise wie fehlende Rollenmitgliedschaft aussehen; eine auf einen anderen gültigen Hub gerichtete Seite kann ohne Meldung eines fehlenden Hubs andere Datensätze zeigen. Bewahren Sie genaue Fehlermeldung und tatsächlich ermittelten Datenkontext auf.
Bei der Ursacheneingrenzung breite Änderungen vermeiden
Erstellen Sie keinen Ersatz-Hub, nur weil eine Seite scheitert. Stellen Sie zuerst fest, ob die ursprünglichen Daten noch vorhanden und dem zuständigen Administrator zugänglich sind. Ein zweiter Hub kann Navigation aufteilen und Mitarbeiter auf verschiedenen Seiten scheinbar unterschiedliche Aufgaben haben lassen.
Fügen Sie ebenso nicht alle einer administrativen Gruppe hinzu, um normalen Zugriff zu testen. Ein solcher Test umgeht die zu prüfende Bedingung. Korrigieren Sie das identifizierte Verbindungs- oder Berechtigungsproblem, laden Sie die Seite neu und wiederholen Sie denselben Vorgang mit dem ursprünglich betroffenen Konto.
Schlug die Berechtigungsanwendung mittendrin fehl, prüfen Sie betroffene Listen, statt eine Rücknahme der gesamten Matrix anzunehmen. Der Vorgang wendet Berechtigungen auf mehrere Listen an. Dokumentieren Sie die Fehlerstelle, bewahren Sie Administratorzugriff und prüfen Sie anschließend die abgeschlossene Konfiguration. Einen repräsentativen Zugriffstest bietet KB10500. Rollen und Berechtigungen in Policy Acknowledgement konfigurieren; funktioniert der Zugriff, fehlen aber erwartete Datensätze, verwenden Sie KB10536. Fehlende Richtlinien, Mitarbeiter und Zuweisungen untersuchen.
Die Korrektur überprüfen
Laden Sie die betroffene Seite mit dem betroffenen Konto neu. Prüfen Sie, dass die erwarteten Richtlinien erscheinen und eine zulässige Aktion erfolgreich ist. Testen Sie das Quelldokument separat. Schlägt nur eine Seite fehl, vergleichen Sie deren Hub- und Reader-Seiteneigenschaften mit einer funktionierenden Seite, statt mandantenweite Zugriffsrechte zu ändern.
Geben Sie bei einer Eskalation Hub- und Seiten-URLs, Konto, Rolle, Meldung, Zeitpunkt und das Ergebnis des direkten Websitezugriffs an. Fügen Sie relevante Fehlerdetails ohne Authentifizierungstoken oder sensible Mitarbeiterdatensätze bei. Das Speicher- und Verbindungsmodell des Produkts beschreibt KB10496. Policy Acknowledgement: Schnellstartanleitung, Rollen und Berechtigungen KB10500. Rollen und Berechtigungen in Policy Acknowledgement konfigurieren.