Policy Acknowledgement
 est une solution Vitextra qui organise la diffusion des politiques d'entreprise aux employés et l'enregistrement de leurs confirmations de lecture. Elle relie un catalogue de politiques, une publication contrôlée, les attributions aux employés et les rapports de gestion dans SharePoint Online. Les employés disposent de pages dédiées pour trouver leurs tâches, lire une politique, poser des questions et soumettre une confirmation. Une application personnelle My Policies peut également servir de point d'entrée dans Microsoft Teams.
Le produit est utile lorsque déposer un document dans une bibliothèque ne suffit pas : il faut décider quelle version s'applique, qui doit la recevoir, quand les personnes doivent répondre et comment suivre le travail restant. Une organisation peut, par exemple, attribuer une politique de sécurité à un service pilote, publier ensuite une révision importante et suivre les attributions de mise à jour séparément de la première publication.
Ce que la solution permet d'organiser
Les usages courants comprennent l'introduction d'une politique interne auprès d'un groupe d'employés défini, la demande de confirmation après une modification importante, l'examen des politiques restant à traiter par une équipe et l'analyse des raisons empêchant un employé de confirmer une déclaration. Une entreprise peut conserver un catalogue consultable à côté des attributions personnelles obligatoires : pouvoir lire une politique ne signifie pas nécessairement qu'une confirmation a été attribuée.
La solution prend en charge des règles d'audience fondées sur les groupes et les attributs des employés. Les responsables peuvent ainsi cibler une population métier sans tenir un tableur manuel distinct pour chaque campagne. Les inclusions et exclusions individuelles gèrent les exceptions, tandis qu'un aperçu de l'audience constitue un point de contrôle avant la création des attributions.
Des options de campagnes récurrentes et permanentes sont présentes, mais leur nom ne prouve pas qu'un processus d'arrière-plan complet fonctionne. Les mises à jour ultérieures de l'audience, les rappels planifiés et les escalades nécessitent le composant de service séparé. La déduplication des attributions d'une même version limite également la recertification dans l'implémentation actuelle.
Les objets du processus
| Objet | Ce qu'il représente | Son intérêt |
|---|---|---|
| Politique | Une fiche avec un titre, un responsable, une catégorie, une source, des dates et des conditions de lecture. | Sépare la gestion de la politique du fichier ou de la page qui contient son texte. |
| Version | Une publication numérotée avec une description des modifications et, lorsque cela est pris en charge, une empreinte et un instantané. | Identifie la publication associée à une campagne et à une confirmation. |
| Campagne | La diffusion d'une version de politique avec une audience et des paramètres d'échéance. | Définit une opération d'attribution particulière. |
| Attribution | La tâche d'un employé pour une version de politique et une campagne. | Suit l'échéance, l'état et la confirmation associée. |
| Confirmation | La confirmation enregistrée ou un autre événement de preuve. | Conserve la déclaration, l'identité, l'heure et les preuves techniques associées. |
| Question | La question d'un employé ou la raison qui l'empêche de confirmer. | Fournit au responsable une file de travail pour résoudre les exceptions. |
Publier une version et créer des attributions sont des actions distinctes. Une première publication rend une version disponible ; elle ne lance pas automatiquement une campagne. De même, ouvrir le contenu dans la bibliothèque ne crée pas automatiquement une attribution ni n'enregistre une confirmation.
Qui fait quoi
Les administrateurs configurent le stockage, les rôles et les paramètres du service. Les responsables de conformité gèrent les politiques et les campagnes de l'ensemble du produit et décident des exemptions. Les auteurs créent des politiques et travaillent sur les fiches dont ils sont responsables. Les auditeurs utilisent les vues de rapports. Les employés reçoivent des attributions, et les managers suivent les équipes qui leur sont rattachées.
Les groupes de rôles sont configurés de manière centralisée dans Policy Admin. Le responsable d'une politique est un champ distinct : le modifier peut donc changer ce qu'un auteur voit. La hiérarchie provient des relations de l'annuaire ; ce n'est pas un sixième rôle géré manuellement dans la liste d'attribution des rôles. Les rôles du produit n'autorisent pas automatiquement la modification des pages SharePoint ou le déploiement d'applications.
Suivre une politique du brouillon à la confirmation
- Préparez le hub et connectez-y les pages des employés et de gestion.
- Créez une fiche de politique, désignez son responsable et choisissez un document, une page SharePoint ou une URL externe comme source.
- Définissez la déclaration de confirmation et les conditions de lecture éventuelles, puis publiez la première version.
- Créez une campagne, inspectez son audience et indiquez l'échéance de confirmation.
- Demandez à un employé pilote d'ouvrir l'attribution, de lire le contenu et de soumettre la confirmation.
- Vérifiez le reçu de l'employé et le résultat du rapport avant d'élargir l'audience de la campagne.
Par exemple, un responsable peut commencer par attribuer une politique fictive de sécurité de l'information à un petit groupe. Si un employé ne peut pas confirmer la déclaration, il peut en fournir la raison. Le cas passe en examen ; un utilisateur autorisé peut répondre, rouvrir l'attribution ou enregistrer une exemption motivée. Une exemption n'est pas une confirmation donnée au nom de l'employé.
Choisir les composants WebPart adaptés
| Composant WebPart | Utilisateur principal | Actions possibles |
|---|---|---|
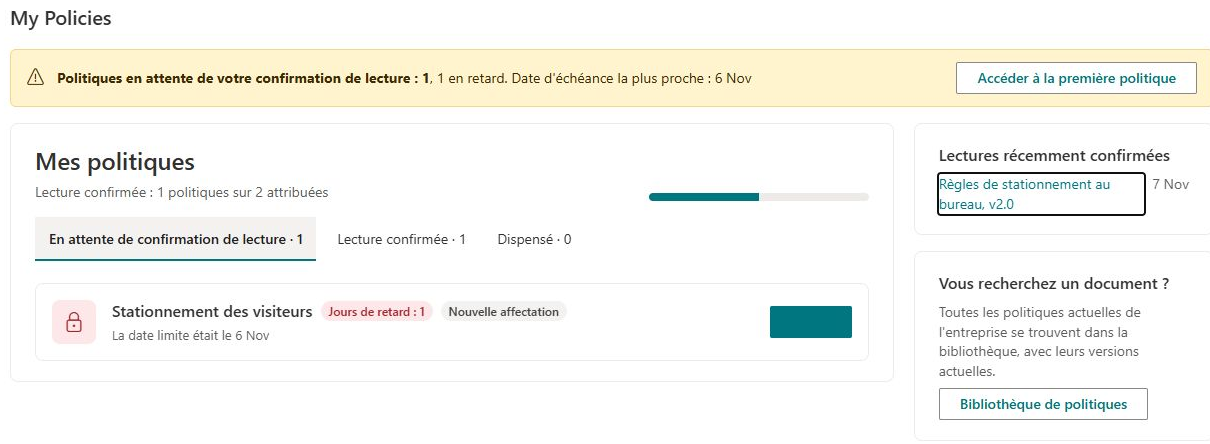
| My Policies | Employé | Trouver les tâches en attente, les échéances, les confirmations terminées et les exemptions. |
| Policy Reader | Employé | Lire la source, satisfaire les conditions configurées, confirmer la déclaration, poser une question et consulter un reçu. |
| Policy Library | Lecteur de politiques | Parcourir par catégorie les politiques publiées et en cours d'examen, et rechercher leurs métadonnées. |
| Pending Policies Bar | Visiteur de l'intranet | Voir un rappel compact des politiques attribuées et en retard, et ouvrir la page concernée. |
| Policy Manager | Responsable ou équipe de conformité | Créer et publier des politiques, lancer des campagnes, examiner les versions et résoudre les questions des employés. |
| Compliance Dashboard | Utilisateur de rapports | Examiner les indicateurs, comparaisons de services, calculs historiques, exports et résultats d'intégrité des preuves. |
| Team Compliance | Manager | Examiner les employés par politique et envoyer des rappels manuels pour les attributions en retard. |
| Policy Admin | Administrateur | Terminer la configuration et gérer les rôles, catégories, textes, notifications, contrôles de stockage, licences et journal d'audit. |
Les pages peuvent s'inscrire dans la navigation de l'organisation. La page de lecture commune utilise des identifiants de politique et d'attribution dans son URL ; les autres composants WebPart y renvoient. La création du stockage ne crée pas toutes ces pages : leur configuration et un test de navigation font donc partie du déploiement.
Contenu, versions et conditions de lecture
Une source documentaire peut être affichée par un lecteur de navigateur ou Office. Les pages SharePoint peuvent être rendues directement lorsque leur contenu est lisible. Les URL externes sont ouvertes ou intégrées selon le comportement du site de destination. Sélectionner une source n'y accorde aucun accès, et un site externe peut interdire son intégration.
Pour les documents pris en charge de même origine, la publication conserve un instantané et calcule une empreinte SHA-256. Les enregistrements de version des pages et des sources externes ne fournissent pas d'instantanés équivalents du contenu archivé. Le lecteur affiche actuellement la source configurée au lieu de basculer automatiquement vers l'instantané enregistré pour une attribution plus ancienne. Utilisez les liens explicites vers les instantanés pour examiner une version documentaire archivée.
Les responsables peuvent exiger une ouverture, un défilement, un temps minimal et un nom saisi. Ce sont des conditions d'achèvement, pas une preuve de compréhension du texte. Pour les contenus encadrés qui ne sont pas des pages, l'ouverture et l'attente de l'intervalle requis peuvent satisfaire la condition de défilement. La confirmation enregistrée n'est pas une signature électronique.
Comprendre la progression et les preuves
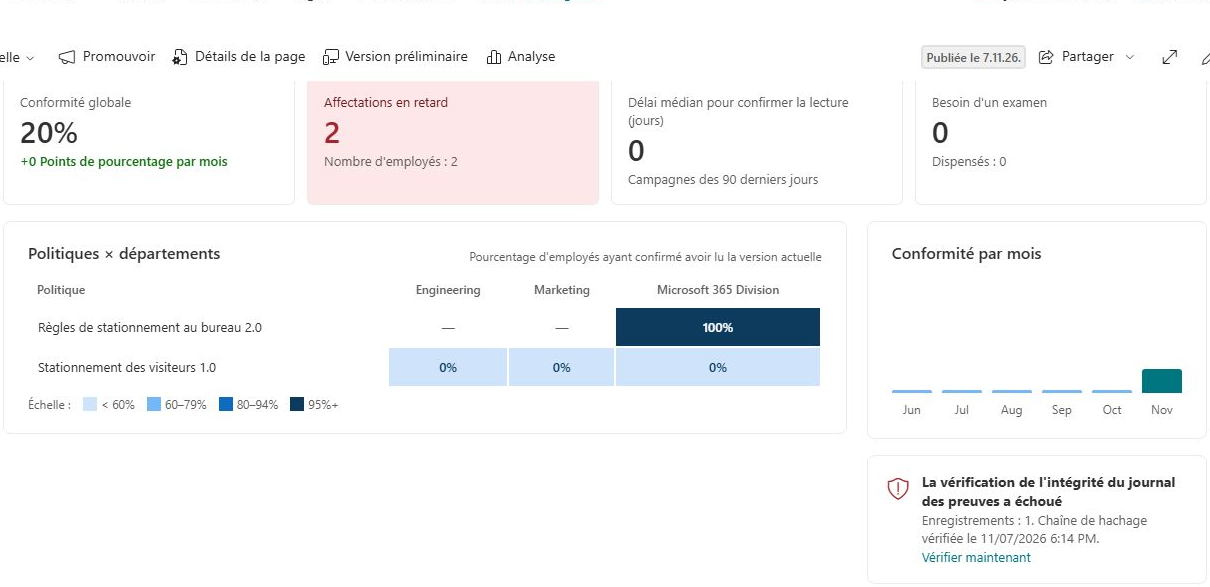
My Policies fournit une liste personnelle à l'employé. Team Compliance fournit au manager une matrice centrée sur son équipe. Compliance Dashboard agrège les attributions du périmètre de politiques autorisé, avec des filtres de service et de date. Ces vues répondent à des questions différentes et peuvent employer des dénominateurs ou périmètres de versions différents ; leurs pourcentages ne sont pas nécessairement interchangeables.
Le reçu de confirmation enregistre la politique, la version, l'heure, la déclaration et les hachages lorsqu'ils existent. Le journal d'audit enregistre les actions administratives et de processus. Un export de conformité vers Excel contient des lignes d'attribution ; ce n'est pas un export complet de chaque champ de preuve ou transition historique.
Déploiement et modes de fonctionnement
La solution SPFx utilise un site hub SharePoint avec des listes et une bibliothèque de versions. Microsoft Graph fournit les données d'employés, de groupes et de rattachement hiérarchique, et prend en charge les rappels manuels par e-mail. Préparez l'approbation du déploiement, l'accès aux sources, les groupes de rôles et la structure des pages avant le pilote. Les licences sont gérées par le processus de licence Vitextra existant.
Le mode Direct enregistre les confirmations ordinaires dans la session de l'employé. Le mode Service les transmet au service connecté séparément. Changer ce paramètre n'installe pas le service et ne réapplique pas automatiquement les autorisations SharePoint. Les paramètres de notification automatique ne constituent pas non plus un planificateur en fonctionnement.
❗ Important
Le mode Direct accorde aux employés un accès en écriture aux attributions et aux confirmations. La matrice actuelle des rôles fonctionne au niveau des listes ; le filtrage par responsable ou employé dans un composant WebPart n'isole pas les enregistrements. La vérification de la chaîne de hachages peut détecter des incohérences, sans rendre les enregistrements absolument immuables. La synchronisation des autorisations conserve le contrôle total pour le compte qui l'exécute ; l'affirmation de protection plus forte de l'interface pour Service doit donc être confrontée aux autorisations effectives.
Préparer un premier déploiement réussi
Commencez par le guide de démarrage rapide KB10496. Policy Acknowledgement : guide de démarrage rapide, puis vérifiez les prérequis dans KB10497. Policy Acknowledgement : prérequis et autorisations et la configuration des accès dans KB10500. Configurer les rôles et les autorisations de Policy Acknowledgement. Sélectionnez une source réellement accessible à l'employé pilote, définissez une audience clairement limitée et testez à la fois une confirmation réussie et un cas de question ou d'impossibilité de confirmer.
Avant d'élargir le déploiement, vérifiez le rapport, examinez les preuves enregistrées et confirmez qui peut lire ou modifier les données sous-jacentes. Consultez KB10509. Stockage des données Policy Acknowledgement : modes Direct et Service pour les modes d'enregistrement et les limites de protection. Vérifiez le comportement du service d'arrière-plan séparément : le projet WebPart ne prouve pas à lui seul que les opérations planifiées, les autorisations du service ou la livraison des notifications fonctionnent dans votre environnement.