Policy Acknowledgement
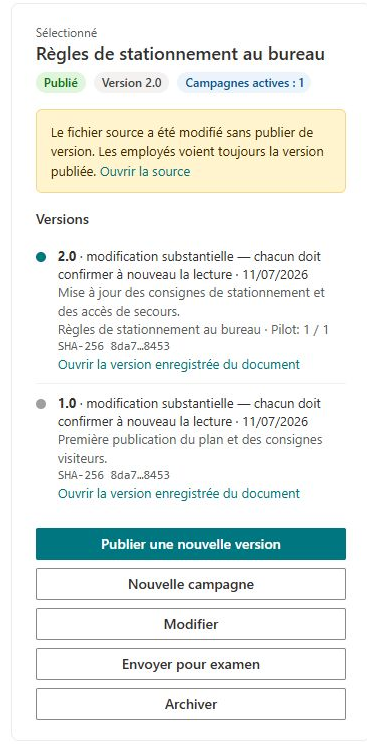
Une alerte de modification de la source signifie que son contenu actuel ne correspond plus à l’empreinte enregistrée sur la fiche de la politique. Cela peut se produire lorsqu’une personne modifie un document dans sa bibliothèque sans publier de version correspondante de la politique. Considérez cette alerte comme un signal invitant à rapprocher la source et l’historique de publication avant de recueillir d’autres confirmations.
Identifier le contenu concerné
- Ouvrez Policy Manager et sélectionnez la politique.
- Notez sa version actuelle, son URL source et l’alerte du panneau de détails.
- Utilisez Ouvrir la source pour examiner le contenu actuel.
- Ouvrez l’instantané de la version concernée s’il existe et comparez-le à la source actuelle.
- Demandez au propriétaire d’identifier la modification prévue et d’indiquer si elle est majeure ou éditoriale.
N’utilisez pas l’alerte de modification de la source comme substitut à la lecture du contenu. Une différence d’empreinte au niveau des octets n’explique pas la signification métier d’une modification ; elle peut aussi refléter des changements de fichier peu visibles lors d’un examen visuel rapide.
Comprendre les limites de détection
Le contrôle compare l’empreinte actuelle de la source à celle enregistrée sur la fiche lorsque les détails de la politique sélectionnée sont chargés. Les brouillons et les politiques sans empreinte enregistrée ne produisent pas cette alerte. Les URL externes ne reçoivent pas d’empreinte de contenu et ne sont donc pas surveillées par cette comparaison.
Si la source ne peut pas être lue ou si le hachage échoue, le contrôle d’écart intercepte l’erreur et ne signale aucune divergence. L’absence d’alerte ne prouve donc pas que la source est inchangée. Vérifiez séparément l’accès et le type de source, particulièrement après le déplacement d’un fichier ou une modification d’autorisations.
Traiter une modification intentionnelle
Si la révision est intentionnelle, choisissez Publier une nouvelle version. Utilisez un nouveau numéro et expliquez les modifications. Sélectionnez l’option majeure lorsqu’une nouvelle confirmation est nécessaire ; examinez l’assistant de campagne qui s’ouvre et lancez explicitement la campagne. Ne sélectionnez l’option éditoriale que si le report des confirmations antérieures convient. Consultez KB10514. Publier une nouvelle version d’une politique et demander une nouvelle confirmation.
Après la publication, rechargez la fiche et vérifiez sa nouvelle version, son empreinte et le document conservé. Si l’alerte persiste, vérifiez à nouveau la source : elle peut avoir changé pendant la publication, l’URL peut pointer ailleurs ou une partie de l’opération peut avoir échoué.
Traiter une modification involontaire
Si la source a été modifiée par erreur, demandez au propriétaire du contenu de restaurer le contenu prévu selon la procédure de gestion documentaire de l’organisation. Rechargez ensuite les détails de la politique et vérifiez la comparaison. Ne remplacez pas manuellement l’empreinte de la politique uniquement pour supprimer l’alerte : cela masquerait le lien entre la version publiée et ses preuves enregistrées.
❗ Important
Les attributions existantes peuvent rester ouvertes après une modification de la source. Le lecteur utilise la source actuelle configurée, alors qu’une ancienne attribution peut toujours mentionner une version antérieure. Examinez cet écart avant de demander aux employés de confirmer. Une publication ultérieure ne prouve pas rétroactivement quels octets un employé a réellement vus auparavant.
Vérifier et solliciter une assistance
Consignez l’identifiant de la politique, sa version, l’URL source, l’heure de l’alerte et les mesures prises. Vérifiez le lecteur avec un utilisateur pilote et l’historique des versions après correction. Si le lien avec l’empreinte ou l’instantané reste incertain, conservez les enregistrements et contactez le support avec ces identifiants et les détails des erreurs. Ne supprimez pas les preuves antérieures et ne republiez pas plusieurs fois le même numéro de version pour tenter une réparation.