Policy Acknowledgement
Le journal d’audit enregistre certaines actions administratives et opérationnelles dans Policy Acknowledgement. Il aide un administrateur à établir qui a lancé une campagne, modifié des paramètres ou publié une version. Les confirmations des employés sont stockées séparément dans le journal des confirmations ; un export d’audit seul ne constitue donc pas un dossier de preuves complet.
Ouvrir le bon journal
- Ouvrez Policy Admin connecté au hub que vous souhaitez examiner.
- Connectez-vous avec un compte administrateur capable de lire la liste d’audit.
- Sélectionnez Journal d'audit.
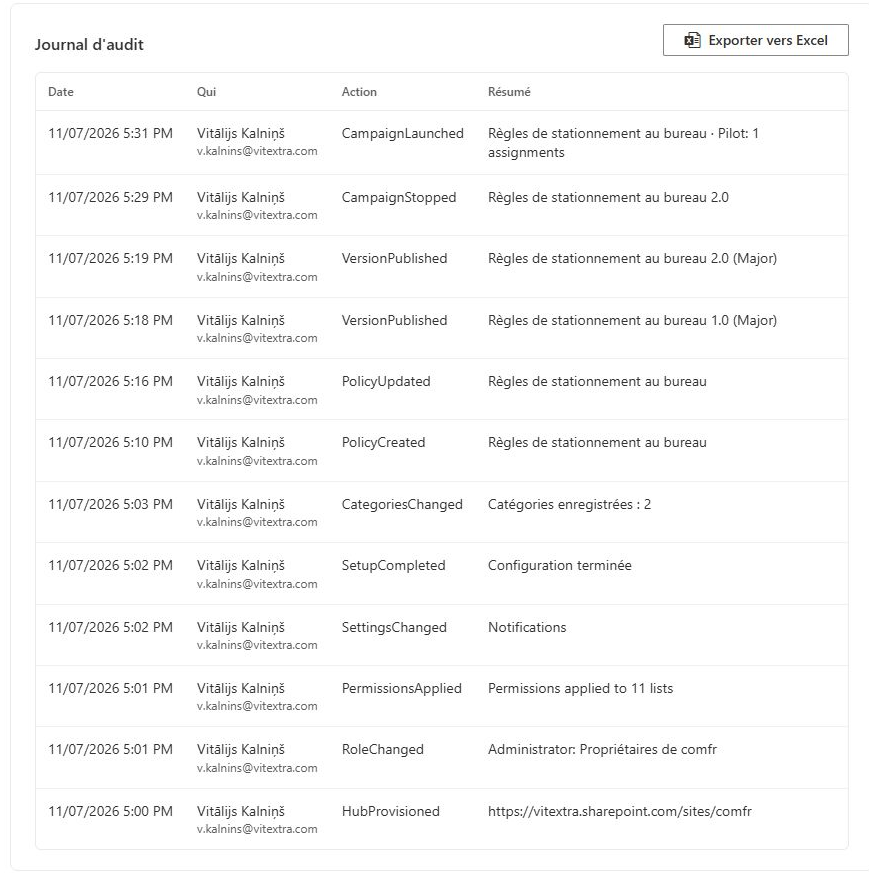
- Examinez l’heure de l’événement, l’acteur, l’action et le résumé. Confirmez que l’identifiant de politique, campagne ou autre concerne votre investigation.
- Comparez l’événement à l’enregistrement actuel de politique ou de campagne plutôt que de supposer que le résumé décrit son état présent.
L’onglet charge les 500 dernières entrées par identifiant d’enregistrement décroissant. Il ne dispose d’aucune pagination pour récupérer le reste de l’historique. C’est une limite d’affichage et d’export, pas une indication que les enregistrements plus anciens sont automatiquement supprimés de la liste sous-jacente.
Interpréter les événements
Les événements couvrent notamment la création et la mise à jour de politiques, la publication de versions, les changements d’état, la confirmation de réexamen, le lancement et l’arrêt de campagnes, les rappels, les changements de rôles et d’autorisations, les paramètres, les catégories, le provisionnement, les contrôles d’intégrité et l’export de rapports. Les identifiants d’action et résumés enregistrés peuvent rester dans la langue d’écriture ; changer la langue de l’interface ne traduit pas les données historiques.
Lisez l’horodatage avec l’identifiant d’enregistrement et l’acteur. L’interface utilise l’horodatage de l’événement et, si nécessaire, la date de création de l’élément. Un événement indique que l’application a tenté ou enregistré l’opération associée ; évaluez les enregistrements sous-jacents pour déterminer le résultat final.
❗ Important
Les mises à jour métier et les écritures d’audit sont des opérations distinctes. Une modification de politique ou de campagne peut réussir même si l’écriture d’audit suivante échoue. Inversement, l’absence d’un événement parmi les 500 dernières entrées ne prouve pas que l’action n’a jamais eu lieu. Cet onglet n’est pas un journal complet de sécurité ou de modifications SharePoint.
Exporter les entrées chargées
Sélectionnez Exporter vers Excel et enregistrez le classeur dans un emplacement approuvé. Le nom du fichier suit PolicyAuditLog_YYYY-MM-DD.xlsx. L’export inclut les événements chargés et ajoute le compte de l’acteur et les détails sérialisés aux informations visibles dans le tableau.
Examinez la colonne de détails pour les identifiants et le contexte qui ne tiennent pas dans le résumé. Traitez ces valeurs comme des données d’application enregistrées, pas comme une histoire reconstituée de chaque changement de champ. Vérifiez l’événement exporté le plus ancien avant de présenter le classeur comme couvrant une période demandée.
Si l’investigation nécessite des événements hors de cette fenêtre, demandez à l’administrateur du hub de récupérer les enregistrements sous-jacents pertinents par une méthode approuvée. Cet onglet ne propose pas de bouton d’export de l’historique complet. Conservez le classeur original et documentez les filtres ou extraits préparés à partir de celui-ci.
Constituer un dossier d’investigation
Consignez l’URL du hub, l’heure d’export, les identifiants concernés, l’erreur observée et les heures d’événements pertinentes. Comparez les événements de campagne aux attributions, les publications à l’historique des versions et les confirmations des employés à leurs reçus et enregistrements. Une confirmation normale ne doit pas être considérée comme manquante uniquement parce qu’elle est absente de cet onglet administratif.
Évitez de modifier ou supprimer des entrées du journal pour corriger une erreur métier. Corrigez la configuration ou le processus sous-jacent via son interface prise en charge et conservez les preuves antérieures. Restreignez l’accès aux exports, car les comptes des acteurs et les détails peuvent contenir des informations sur les employés.
💡 Astuce
Pour les détails des reçus des employés, consultez KB10526. Consulter les confirmations de politiques antérieures et leurs reçus. Pour le contrôle distinct de chaîne de hachage, consultez KB10533. Vérifier l’intégrité du journal des confirmations. Un export d’audit et un résultat d’intégrité répondent à des questions différentes et doivent être interprétés avec les enregistrements métier sous-jacents.