Policy Acknowledgement
ポリシーキャンペーンを開始する前に、展開の権限、ソースコンテンツへのアクセス、製品のロールを準備します。Microsoft Graphの権限の承認と製品のロールの割り当ては、別々の作業です。
展開とセットアップへのアクセス
ソリューションはSharePoint Online向けのSPFxパッケージです。パッケージのインストール手順はKB10035. SharePoint Online に Vitextra 製品をインストールする方法に従ってください。初期設定を行う担当者は、選択したストレージサイトを管理し、必要なリストを作成できる必要があります。新しいサイトの作成には、テナント内にそのサイトを作成する権限も必要です。
管理者グループが設定される前は、Policy Adminは代替としてサイト所有者の権限を使用します。グループが割り当てられると、グループのメンバーシップによって製品の管理権限が決まります。製品のロールは、SharePointページの編集やテナントアプリの展開の権限を自動的には付与しません。
Microsoft Graphの権限
ソリューションパッケージは、次のMicrosoft Graphスコープを要求します。
| スコープ | 製品での用途 |
|---|---|
User.Read.All | 従業員のプロフィールと組織情報。 |
GroupMember.Read.All | 対象者とロールで使用するグループメンバーシップ。 |
Directory.Read.All | 従業員とグループの検索で使用するディレクトリデータ。 |
Mail.Send | 現在のユーザーのメールボックスから送信する手動リマインダーメール。 |
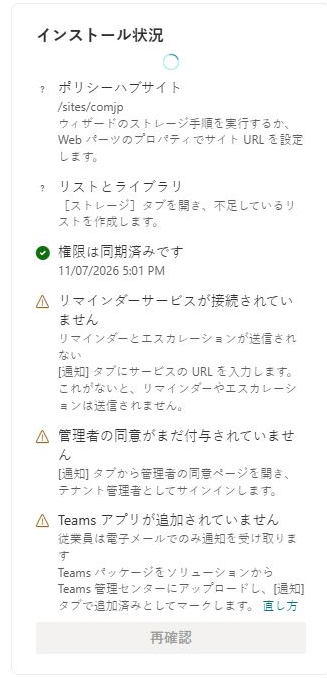
テナント管理者に、組織のSharePoint APIアクセス管理手順に従ってパッケージの要求を承認してもらいます。従業員やグループの選択画面でデータを読み込めない場合は、対象者のルールを変更する前に承認を確認してください。
ハブとコンテンツの権限
Policy Adminでロールのグループを割り当て、権限を適用します。すべてのWebパーツを、意図した同じハブに接続する必要があります。従業員には元のポリシーコンテンツへのアクセスも必要です。ポリシーカードにURLを設定しても、参照先のファイル、ページ、外部サイトへの権限は付与されません。
アクセスを制御するには、明示的なEntra IDグループまたはハブサイトのSharePointグループを使用します。ライセンスを取得したすべてのユーザーをユーザーごとのライセンス検証として扱わないでください。現在のロール判定ロジックは各ユーザーのライセンスを確認しません。
各アクセス層を独立して確認する
正常な展開には、複数の独立したアクセスが必要です。パッケージの展開担当者がポリシー管理者である必要はなく、従業員が割り当てを読むために展開権限を持つ必要もありません。責任を分けると、回避策として広い管理アクセスを付与せずに失敗を診断しやすくなります。
| アクセス層 | 有用な受け入れ確認 | 失敗した場合の典型的な影響 |
|---|---|---|
| パッケージとページ | 対象ユーザーが公開ページとWebパーツを読み込める。 | アプリに到達できない、または表示できません。 |
| ディレクトリ | 権限のある操作担当者が目的の従業員とグループを解決できる。 | 選択欄、対象者選択、ロール解決が失敗する場合があります。 |
| ハブデータ | アカウントがそのロールに必要なレコードを読める。 | ページは開いても、ポリシーや割り当ての読み込み時に失敗する場合があります。 |
| ソースコンテンツ | 従業員が文書やWebサイトを直接開ける。 | ポリシーカードが見えても内容を読めない場合があります。 |
| 証跡の書き込み | 試験用従業員が設定された記録経路を完了できる。 | 閲覧は成功しても確認が失敗します。 |
| 報告階層 | ディレクトリに期待するマネージャー関係がある。 | マネージャーのチームが不完全、または想定と異なる場合があります。 |
代表的なアカウントで確認を実施します。サイト所有者でもある管理者は、通常の従業員が失敗する場合でも、高いSharePointアクセス権で成功することがあります。同様に、複数のロールグループに属するポリシー所有者は、制限された作成者アカウントの信頼できる代用にはなりません。
展開の引き継ぎを準備する
選択したハブURL、従業員の入口ページ、リーダーページ、ロールグループ、ソースの場所を記録します。それぞれを保守できる人を特定します。ポリシー所有者はソースファイルが移動したときの連絡先を把握し、サポート管理者は展開を一から再構成せずに、ページ移動の問題とサービス書き込みの問題を区別できるようにします。
試験を開始する前に、代表的な従業員のディレクトリIDとマネージャーを確認します。キャンペーンは従業員とマネージャーの情報を割り当てに保存します。後でディレクトリが変わっても、古い割り当ての全フィールドが書き換わるわけではありません。そのため、組織変更時は従業員がサインインできるかだけでなく、チームレポートも検証します。
手動メールリマインダーでは、実際に送信する操作担当者をテストします。アプリはその人のメールボックスを使用し、自動通知は別のサービス設定に依存します。メール関連のAPI要求を承認しただけでは、メールボックス、特定の受信者への配信、バックグラウンドサービスは検証されません。
これらの確認結果を展開の詳細とともに保持します。失敗の報告には、影響を受けるアカウント、ハブとページ、操作、エラー時刻を含めます。各層は独立して成功または失敗するため、「権限は承認済み」という一般的な説明よりも、対応に役立ちます。
サービスと記録モード
Serviceモードには、到達可能なサービスURLと正常な管理者同意の確認が必要です。サービスへの同意は、SPFxパッケージのGraph権限の承認とは別です。自動リマインダー、エスカレーション、継続的な対象者処理には別のサービスコンポーネントが必要であり、設定を入力するだけではこれらの処理は実行されません。
❗ 重要
Directモードは従業員に割り当てリストと確認リストへの投稿権限を付与します。本番の従業員データを使用する前にKB10500. Policy Acknowledgementのロールと権限を設定する方法とKB10509. Policy Acknowledgementのデータ保存:DirectモードとServiceモードを確認してください。Webパーツのフィルターや対象ユーザー設定は、データの権限の代わりにはなりません。