Policy Acknowledgement
Produkta lomas nosaka, kuras darbības un skati ir pieejami risinājumā Policy Acknowledgement. Policy Admin centra sarakstiem piemēro arī SharePoint atļaujas atbilstoši lomām. Plānojot piekļuvi, izvērtējiet abus līmeņus.
Izprotiet lomas
| Loma | Galvenais lietojums tīmekļa daļās |
|---|---|
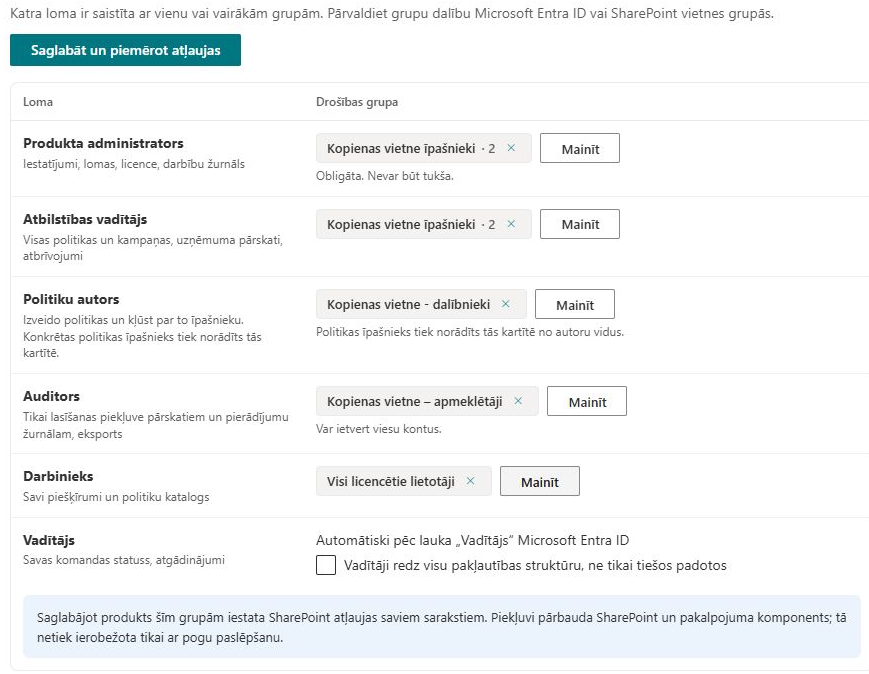
| Produkta administrators | Iestatīšana, iestatījumi, lomas un administrēšana; piekļuve pārvaldībai un pārskatiem. |
| Atbilstības vadītājs | Politikas, kampaņas, pārskati un atbrīvojumi visā produktā. |
| Politiku autors | Politiku veidošana un autoram piederošo politiku pārvaldība. |
| Auditors | Pārskati un pārbaude bez politiku pārvaldības darbībām. |
| Darbinieks | Personiskie uzdevumi un politiku saturs. |
Komandas vadītāja tvērumu nosaka pakļautības attiecības un iestatījums tiešajiem padotajiem vai visam pakļautības atzaram. Tas nav sestais lomas piešķīrums lomu sarakstā. Īpašnieks tiek saglabāts katrai politikai; autora skatā politikas filtrē pēc šī īpašnieka.
Piešķiriet grupas
- Atveriet Policy Admin kā produkta administrators un atlasiet Lomas.
- Vajadzīgajām lomām atlasiet Entra ID drošības grupas vai centra vietnei piederošās SharePoint grupas.
- Lomai Produkta administrators saglabājiet vismaz vienu grupu.
- Pārskatiet darbinieku loku un Vadītāji redz visu pakļautības struktūru, ne tikai tiešos padotos.
- Atlasiet Saglabāt un piemērot atļaujas un gaidiet sinhronizācijas beigas.
Ja nepieciešama precīza piekļuves robeža, izmantojiet konkrētas darbinieku grupas. Lai gan saskarne piedāvā Visi licencētie lietotāji, pašreizējā lomu noteikšana šo opciju uzskata par atbilstošu pašreizējam lietotājam, nepārbaudot licenci. Tā nepierāda, ka piekļuve ir ierobežota ar licencētiem kontiem.
Izprotiet atļauju piemērošanas izmaiņas
Sinhronizācija piešķir lomu grupām vietnes lasīšanas piekļuvi, pārtrauc produkta sarakstu atļauju pārmantošanu un piemēro sarakstu atļauju matricu. Konts, kas veic sinhronizāciju, saglabā pilnu kontroli pār šiem sarakstiem. Pirms piemērošanas esošai koplietojamai vietnei izvērtējiet ietekmi.
Direct režīmā darbinieki saņem līdzdalības tiesības uzdevumu un apliecinājumu ierakstos. Service režīmā darbinieku ieraksti matricā šiem diviem sarakstiem paredz tikai lasīšanu. Darbinieki saglabā līdzdalības tiesības jautājumos. Lietotājs ar vairākām lomām var saņemt savu grupu apvienotās atļaujas.
❗ Svarīgi
Filtrēšana pēc politikas īpašnieka un personisko uzdevumu filtrēšana ir īstenota tīmekļa daļās. Atļauju matrica darbojas saraksta līmenī, nevis izolē katru politiku vai darbinieku. Neuztveriet šos filtrus kā garantiju, ka lietotāji nevar piekļūt citiem ierakstiem caur SharePoint. Sekmīga sinhronizācija arī nepierāda, ka visas iepriekšējās vai paaugstinātās atļaujas ir atsauktas.
Nošķiriet auditoriju, īpašumtiesības un atļaujas
Šie jēdzieni atbild uz dažādiem jautājumiem. Kampaņas auditorija nosaka, kam jāsaņem uzdevums. Politikas īpašnieks nosaka atbildību un pēc autora filtrēto pārvaldības skatu. Loma iespējo produkta darbības, bet SharePoint atļaujas regulē piekļuvi saglabātajiem ierakstiem. Viena mainīšana automātiski neīsteno pārējos.
Piemēram, politikas piešķiršana finanšu nodaļai nepadara tās pamatā esošos saraksta ierakstus privātus tikai finanšu nodaļai. Kartītes nodošana citam īpašniekam maina autoru, kuram tā jāpārvalda, bet nav vienuma līmeņa atļauju nodošana. Arī pārvaldības lapas paslēpšana portāla navigācijā neatsauc lietotāja esošo piekļuvi sarakstam.
Veidojiet lomu grupas pēc pienākumiem, pēc tam pārskatiet šo grupu faktiskās datu piekļuves tiesības. Ja persona pieder vairākām grupām, pārbaudiet apvienoto dalību. Lietotājs ar autora lomu un administratīvu grupu var redzēt vai mainīt daudz vairāk nekā testa konts tikai ar autora lomu. Vienas dalības noņemšana var atstāt piekļuvi caur citu grupu vai paaugstinātu vietnes atļauju.
Izmantojiet reprezentatīvu piekļuves pārbaudi
| Testa konts | Lietotnes pārbaude | Papildu piekļuves pārbaude |
|---|---|---|
| Administrators | Atvērt Policy Admin un pārbaudīt konfigurētās lomas. | Pārliecināties, ka pēc sinhronizācijas saglabājas paredzētā administrēšana. |
| Autors | Atvērt sev piederošās politikas un pārbaudīt paredzētās pārvaldības darbības. | Pārbaudīt faktiskās sarakstu atļaujas, nevis secināt izolāciju no filtrētā skata. |
| Auditors | Atvērt attiecīgo atskaiti un lejupielādēt atļauto eksportu. | Pārbaudīt, vai darbībām, kas saglabā rezultātu vai audita notikumu, vajadzīga papildu rakstīšanas piekļuve. |
| Darbinieks | Atvērt piešķirto politiku un iesniegt izmēģinājuma apstiprinājumu. | Pārbaudīt avota piekļuvi un konfigurēto pierādījumu rakstīšanas ceļu. |
| Vadītājs | Ielādēt paredzēto pakļauto komandu. | Atsevišķi pārbaudīt faktisko datu piekļuvi un tvēruma darbību. |
Dažas šķietami lasīšanai paredzētas darbības arī raksta datus. Piemēram, integritātes pārbaude saglabā rezultātu, bet atskaites eksports pēc faila ģenerēšanas ieraksta audita notikumu. Tādēļ konts tikai ar lasīšanas piekļuvi var redzēt noderīgu rezultātu un pēc tam saņemt rakstīšanas kļūdu. Pirms lomas paplašināšanas izmeklējiet konkrēto neveiksmīgo darbību.
Uzturiet piekļuvi pēc organizatoriskām izmaiņām
Kad autors maina darbu, pārskatiet gan dalību grupās, gan viņa uzturēto politiku īpašumtiesības. Mainoties vadītājiem, pārbaudiet direktorija attiecības un saglabātos uzdevumu vadītāju laukus; lapas pārlāde nepārraksta vēsturiskos uzdevumus. Mainoties reģistrēšanas režīmam, pārskatiet pakalpojumu un atkārtoti piemērojiet atbilstošo atļauju matricu.
Saglabājiet īsu ierakstu par to, kurš piemēroja atļaujas, kuras grupas bija paredzētas un kuras reprezentatīvās pārbaudes izdevās. Sinhronizējošais konts saglabā Full Control, tāpēc novērtējiet to skaidri, nevis pieņemiet, ka pakalpojuma režīma apzīmējums nozīmē visu cilvēku kontu piekļuvi tikai lasīšanai. Arī visa atzara iestatījumu pašreizējais Team Compliance atlasītājs nepiemēro kā ierobežojumu; par izrietošo atskaišu ierobežojumu skatiet KB10530. Team Compliance: kā uzraudzīt komandu un sekot izpildei.
Pārbaudiet un uzturiet piekļuvi
Pārbaudiet ar atsevišķiem administratora, autora, pārskatu lietotāja un darbinieka kontiem. Pārbaudiet gan paredzētās lapas, gan pamatā esošo sarakstu atļaujas. Pēc apliecinājumu reģistrēšanas režīma maiņas vēlreiz izmantojiet Saglabāt un piemērot atļaujas un pārbaudiet faktiskās tiesības. Reģistrēšanas režīmi un to ierobežojumi ir aprakstīti KB10509. Policy Acknowledgement datu glabāšana: Direct un Service režīmi.