Policy Acknowledgement
Bereid implementatiemachtigingen, toegang tot broninhoud en productrollen voor voordat u een beleidscampagne start. Goedkeuring van Microsoft Graph-machtigingen en toewijzing van productrollen zijn afzonderlijke taken.
Toegang voor implementatie en configuratie
De oplossing is een SPFx-pakket voor SharePoint Online. Volg KB10035. Een Vitextra-product installeren in SharePoint Online voor de installatieprocedure van het pakket. Degene die de eerste configuratie uitvoert, moet de geselecteerde opslagsite kunnen beheren en de vereiste lijsten kunnen aanmaken. Voor een nieuwe site is ook toestemming nodig om die site in de tenant aan te maken.
Zolang er geen beheerdersgroep is ingesteld, gebruikt Policy Admin de site-eigenaar als terugval. Na toewijzing van die groep bepaalt het groepslidmaatschap wie het product beheert. Productrollen geven niet automatisch toestemming om SharePoint-pagina's te bewerken of tenanttoepassingen te implementeren.
Microsoft Graph-machtigingen
Het oplossingspakket vraagt de volgende Microsoft Graph-bereiken aan:
| Bereik | Gebruik in het product |
|---|---|
User.Read.All | Medewerkersprofielen en organisatiegegevens. |
GroupMember.Read.All | Groepslidmaatschap voor doelgroepen en rollen. |
Directory.Read.All | Directorygegevens voor het opzoeken van medewerkers en groepen. |
Mail.Send | Handmatige herinneringsmails via het postvak van de huidige gebruiker. |
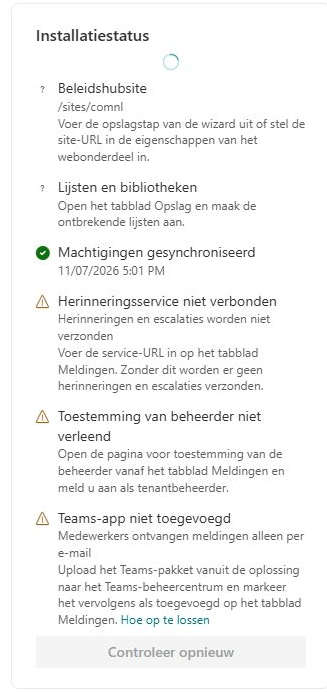
Laat de tenantbeheerder de aanvragen van het pakket goedkeuren via het beheerproces voor SharePoint API-toegang van uw organisatie. Als medewerkers- of groepskiezers geen gegevens kunnen laden, controleer dan eerst deze goedkeuringen voordat u doelgroepregels wijzigt.
Machtigingen voor de hub en inhoud
Wijs rolgroepen toe en pas machtigingen toe in Policy Admin. Alle webonderdelen moeten verbinding maken met de juiste hub. Medewerkers moeten ook toegang hebben tot de oorspronkelijke beleidsinhoud: het instellen van een URL op een beleidskaart verleent geen toegang tot het betreffende bestand, de pagina of de externe website.
Gebruik expliciete Entra ID-groepen of SharePoint-groepen van de hubsite voor gecontroleerde toegang. Beschouw de optie Alle gelicentieerde gebruikers niet als een licentiecontrole per gebruiker: de huidige logica voor rolbepaling controleert niet de licentie van iedere gebruiker.
Elke toegangslaag afzonderlijk controleren
Een werkende implementatie vereist verschillende onafhankelijke vormen van toegang. Degene die het pakket implementeert hoeft niet degene te zijn die beleid beheert, en een medewerker heeft geen implementatierechten nodig om een toewijzing te lezen. Scheiding van deze verantwoordelijkheden maakt foutdiagnose eenvoudiger zonder brede beheerderstoegang als omweg te verlenen.
| Toegangslaag | Nuttige acceptatiecontrole | Gebruikelijk gevolg van een fout |
|---|---|---|
| Pakket en pagina | De bedoelde gebruiker kan de gepubliceerde pagina en het webonderdeel laden. | De toepassing kan niet worden bereikt of weergegeven. |
| Directory | De bevoegde gebruiker kan de bedoelde medewerkers en groepen vinden. | Kiezers, doelgroepselectie of rolbepaling kunnen mislukken. |
| Hubgegevens | Het account kan de voor zijn rol vereiste records lezen. | Een pagina kan openen maar vastlopen bij het laden van beleid of toewijzingen. |
| Broninhoud | De medewerker kan het document of de website rechtstreeks openen. | Een zichtbare beleidskaart kan toch onleesbare inhoud hebben. |
| Bewijs schrijven | Een proefmedewerker kan het ingestelde vastleggingspad voltooien. | Lezen lukt, maar bevestigen mislukt. |
| Rapportagehiërarchie | De directory bevat de verwachte managerrelaties. | Het team van een manager kan onvolledig zijn of afwijken van de verwachting. |
Voer controles uit met representatieve accounts. Een beheerder die ook site-eigenaar is, kan via verhoogde SharePoint-toegang slagen terwijl een normale medewerker zou falen. Evenzo is een beleidseigenaar die bij meerdere rolgroepen hoort geen betrouwbare vervanger voor een beperkt auteursaccount.
Een implementatieoverdracht voorbereiden
Leg gekozen hub-URL, startpagina voor medewerkers, lezerpagina, rolgroepen en bronlocaties vast. Bepaal wie elk onderdeel kan onderhouden. Een beleidseigenaar moet weten wie te benaderen wanneer een bronbestand wordt verplaatst; een ondersteuningsbeheerder moet een paginanavigatieprobleem van een serviceschrijfprobleem kunnen onderscheiden zonder de implementatie vanaf nul te reconstrueren.
Controleer de directoryidentiteit en manager van de representatieve medewerker voordat u de proef start. Campagnes slaan medewerker- en managerinformatie op toewijzingen op. Latere directorywijzigingen betekenen niet dat elk oud toewijzingsveld is herschreven. Een reorganisatie is daarom reden om teamrapportage te controleren, niet alleen of de medewerker kan aanmelden.
Test voor handmatige e-mailherinneringen de gebruiker die ze daadwerkelijk gaat versturen. De toepassing gebruikt diens postvak, terwijl automatische meldingen afhangen van de afzonderlijke serviceconfiguratie. Goedkeuring van een mailgerelateerd API-verzoek controleert op zichzelf geen postvak, aflevering bij een bepaalde ontvanger of de achtergrondservice.
Bewaar de resultaten van deze controles bij de implementatiegegevens. Vermeld bij een foutmelding het getroffen account, hub en pagina, bewerking en fouttijdstip. Dat is bruikbaarder dan een algemene uitspraak dat “machtigingen zijn goedgekeurd”, omdat elke laag onafhankelijk kan slagen of falen.
Service en registratiemodus
De modus Service heeft een bereikbare service-URL en geslaagde verificatie van beheerderstoestemming nodig. Deze toestemming staat los van de goedkeuring van Graph-machtigingen voor het SPFx-pakket. Automatische herinneringen, escalaties en doorlopende doelgroepverwerking vereisen de afzonderlijke servicecomponent; alleen instellingen invoeren voert deze taken niet uit.
❗ Belangrijk
De modus Direct verleent medewerkers bijdragemachtigingen op de lijsten met toewijzingen en bevestigingen. Lees KB10500. Rollen en machtigingen in Policy Acknowledgement configureren en KB10509. Gegevensopslag in Policy Acknowledgement: Direct en Service voordat u productiegegevens van medewerkers gebruikt. Filters van webonderdelen en doelgroepselectie vervangen geen gegevensmachtigingen.